
SAML認証とは?仕組み・SSOとの関係・OAuthとの違いを図解で徹底解説

SAML認証とは?仕組み・SSOとの関係・OAuthとの違いを図解で徹底解説
公開日:2026.09.30 更新日:2026.10.02 読了目安:約7分 監修:大矢 聡(『AI時代に進化する FAQの活用と実践』著者)
この記事の結論
SAML=サービス間で認証情報を安全に受け渡すためのXMLベースのオープン標準。主にSSOを実現する。
背景はクラウド/SaaSの普及。各サービスにパスワードを配らず、認証を一元化する必要が生まれた。
IdP(認証する側)とSP(利用サービス側)が「SAMLアサーション(署名付きの本人確認結果)」をやり取りする。
SAML=認証(誰か)/OAuth=認可(何を許すか)。目的が異なるので混同しないこと。
この記事でわかること
SAML認証とは
なぜ必要なのか(背景)
仕組み(IdP・SP・SAMLアサーション)
2つの開始方式(IdP Initiated / SP Initiated)
SSOとの関係
OAuthとの違い
導入の流れと選定観点
よくある誤解
導入でつまずきやすい点
まとめ
よくある質問(FAQ)
SAML認証とは
SAML(Security Assertion Markup Language)認証とは、複数のWebサービス間で、ユーザーの認証情報を安全にやり取りするためのXMLベースのオープン標準です。主にSSO(シングルサインオン)を実現する方式として、企業向けのクラウドサービスで広く使われています。
かみくだくと、「あなたが誰であるかを、信頼できる認証元(IdP)が“保証書”にして各サービスへ渡す」仕組みです。この保証書をSAMLアサーションと呼びます。
よくある誤解:SAMLは“パスワードを送る”仕組みではありません。IdPが本人確認した“結果(アサーション)”を署名付きで渡すだけで、各サービスにパスワードは渡りません。
なぜ必要なのか(背景)
業務で使うクラウドサービスが増えると、サービスごとにID・パスワードを配り管理するのは限界に達します。使い回し・漏えい・退職者の停止漏れといったリスクも高まります。
そこで、認証を1か所(IdP)に集約し、各サービスにはパスワードを持たせずに“本人確認の結果”だけを渡すという考え方が必要になりました。これを標準化したものの一つがSAMLです。企業向けSaaSの多くがSAMLに対応しているため、社内の認証統合の“共通言語”として広く使われています。
仕組み(IdP・SP・SAMLアサーション)
SAMLは、IdP(Identity Provider:認証する側)とSP(Service Provider:利用するサービス側)の連携で動きます。ユーザーはIdPで認証を受け、IdPは本人確認の結果を電子署名付きのSAMLアサーションとしてSPに渡します。SPは署名を検証し、正しければログインを許可します。
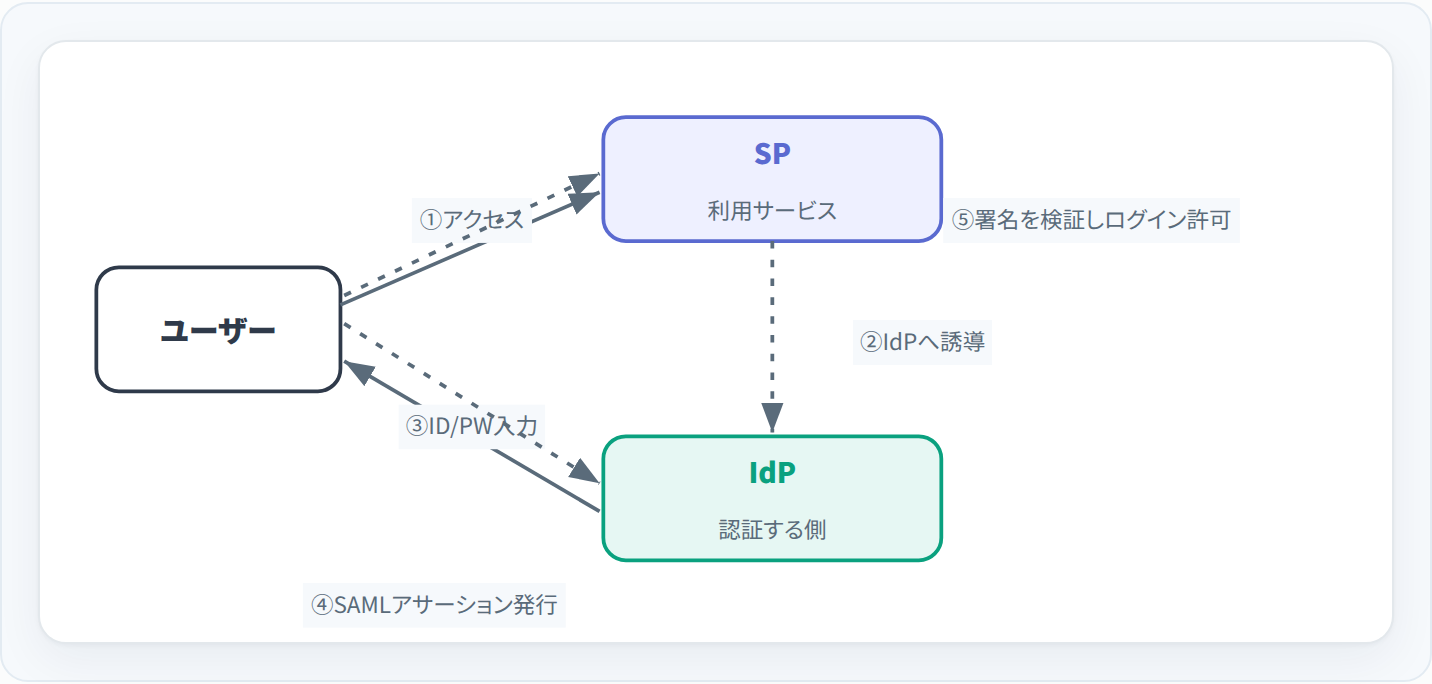
図:SAML認証の流れ(SP Initiated)― アサーションで本人確認を受け渡す
この方式により、各サービス側(SP)にパスワードを保存させずに済むため、安全性と管理性が高まります。
2つの開始方式(IdP Initiated / SP Initiated)
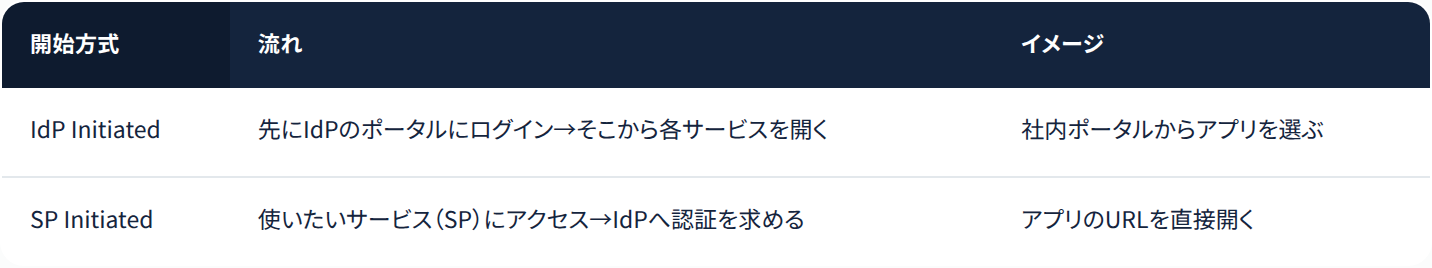
具体例:社員が社内ポータルにログイン後、一覧から「経費精算」を押すと再ログインなしで開く――これがIdP Initiated。経費精算のURLを直接開いたらIdPへ飛んで認証、が SP Initiated です。
SSOとの関係
SSOは“一度のログインで複数サービスを使える”という目的・仕組みで、SAMLはそれを実現する代表的な方式(標準規格)の一つです。ほかにOpenID Connect(OIDC)もあります。「SSOを、SAMLという規格で実現する」という関係です。
OAuthとの違い
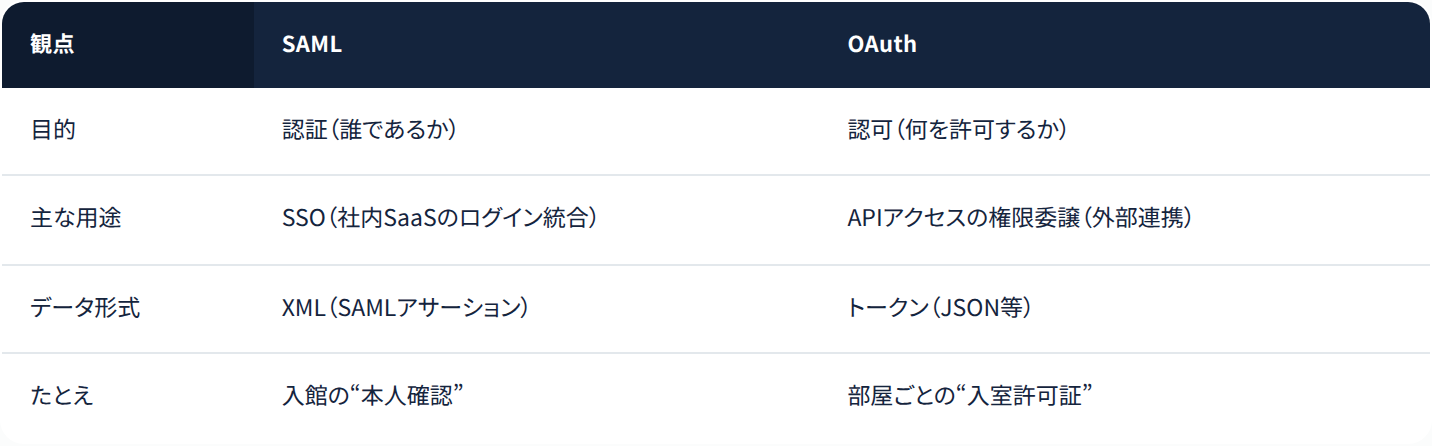
SAMLとよく混同されるのがOAuthです。両者は目的が異なります。SAMLは「認証」=あなたが誰かを証明する仕組み、OAuthは「認可」=あるアプリに“何の操作・データアクセス”を許すかを委譲する仕組みです。
導入の流れと選定観点
SAMLによるSSOは、IdPの用意→各SPとの連携設定(メタデータ交換・証明書設定)→テスト→本番という流れで進めます。実務では、情シスが新しいSaaSを選ぶときに、次を確認します。
チェックリスト
導入予定のSaaSがSAML(またはOIDC)でのSSOに対応しているか
既存のIdPと連携できるか
退職・異動時のアカウント停止を一元化できるか
MFAをIdP側でかけられるか
よくある誤解
よくある誤解:「SAMLとOAuthはどちらかを選ぶもの」ではありません。認証はSAML、API連携の認可はOAuth、と役割で併用するのが一般的です。
導入でつまずきやすい点
SAML連携の実務で、つまずきやすいポイントを挙げます。
証明書の期限切れ:署名検証に使う証明書の更新漏れでログイン不可に
メタデータの不一致:IdPとSPの設定(エンドポイントや識別子)のずれ
属性(ユーザー情報)の受け渡し:必要な項目がSPに渡らない
テスト不足:一部ユーザー・一部経路でのみ失敗する
いずれも初期設定と運用ルールで防げます。重要サービスから段階的に進めると安全です。
まとめ
SAMLは、サービス間で本人確認の結果を安全に受け渡し、SSOを実現する標準です。OAuth(認可)とは役割が異なります。社内向けのFAQ・ナレッジ基盤を選ぶ際も、SAMLによるSSO対応は確認しておきたいポイントです。AINE - answer の具体的な対応可否は個別にご相談ください。
FAQ・ナレッジの運用を分析する ― AINE - answer詳しくはこちら →
よくある質問
SAML認証とは何ですか?
サービス間で認証情報を安全にやり取りするXMLベースのオープン標準です。主にSSOの実現に使われ、IdPが発行する署名付きのSAMLアサーションで本人確認を受け渡します。
なぜSAMLが必要なのですか?
クラウド/SaaSが増え、各サービスにパスワードを配って管理するのが限界になったためです。認証を一元化し、各サービスにパスワードを持たせずに済ませる標準として使われます。
SAMLとSSOの関係は?
SSOは“一度のログインで複数サービスを使える”仕組みで、SAMLはそれを実現する代表的な方式の一つです。ほかにOpenID Connectもあります。
SAMLとOAuthの違いは?
SAMLは「認証(誰か)」、OAuthは「認可(何を許すか)」で役割が異なります。SAMLは主にSSO、OAuthはAPIの権限委譲に使われます。
SAMLアサーションとは?
IdPが発行する、電子署名付きの本人確認結果です。SPはこれを検証してログインを許可します。
IdP InitiatedとSP Initiatedの違いは?
前者はIdPのポータルから各サービスを開く方式、後者は使いたいサービスから入ってIdPへ認証を求める方式です。
製品資料・オンラインデモ
FAQ・ナレッジの土台づくりを、分析から
自己解決を実現する鍵は、FAQ・ナレッジの充足と解決の質です。AINE - answer は、連携・充足・解決・可視化の観点でFAQ運用を分析します。
AINE - answer のサービス資料をダウンロード(無料)
あわせて読みたい
参考・出典
・参考・出典総務省(soumu.go.jp)情報処理推進機構(IPA)(ipa.go.jp)デジタル庁(digital.go.jp)※本記事の一般的な定義・用語の説明は上記の公的機関・一次情報を参照し、編集部が整理したものです。製品に関する記述は当社の見解です。

監修者
株式会社スカラコミュニケーションズ 大矢 聡
『AI時代に進化する FAQの活用と実践』(リックテレコム、2018年)著者。FAQサイト改革を多数手がけた、FAQ運用・問い合わせ分析の専門家。本記事は、同書の考え方に基づき大矢が内容を監修しています。
SAML認証とは?仕組み・SSOとの関係・OAuthとの違い...
関連記事