
SSO(シングルサインオン)とは?仕組み・必要な理由・導入の進め方を図解

SSO(シングルサインオン)とは?仕組み・必要な理由・導入の進め方を図解
公開日:2026.09.30 更新日:2026.10.02 読了目安:約7分 監修:大矢 聡(『AI時代に進化する FAQの活用と実践』著者)
この記事の結論
SSO=一度の認証で、連携した複数のサービス・アプリを追加ログインなしに使える仕組み。
背景はクラウド/SaaSの急増。一人が使うサービスが数十に達し、ID・パスワード管理が限界に。
導入を主導するのは情シス・セキュリティ部門。利便性・安全性・管理負担の三立が狙い。
実現方式の代表がSAML/OpenID Connect。IdP(認証する側)とSP(各サービス)が連携する。
この記事でわかること
SSO(シングルサインオン)とは
なぜ必要なのか(背景)
誰が導入を検討するのか
仕組み(IdPとSP)
メリットとデメリット
実現方式(SAML・OIDC)と選び方
導入の進め方と注意点
よくある質問(FAQ)
まとめ
SSO(シングルサインオン)とは
SSO(Single Sign-On=シングルサインオン)とは、一度の認証(ログイン)を行うだけで、連携した複数の業務システムやクラウドサービスを、追加のログインなしに利用できるようにする仕組みです。サービスごとにIDとパスワードを入力し直す必要がなくなります。
「ログインを1回にまとめる便利機能」と捉えられがちですが、実際には利便性だけでなく、セキュリティと管理(ガバナンス)を同時に高めるための、企業の認証基盤の中核的な考え方です。社員の生産性にも、情報漏えい対策にも直結します。

図:SSOの「あり/なし」比較 ― 一度の認証で複数サービスを使う
よくある誤解:SSOは「パスワードを1つにする」ことではありません。各サービスのパスワードをなくし、認証を“信頼できる1か所(IdP)”に集約する考え方です。
なぜ必要なのか(背景)
SSOが広く必要とされるようになった最大の背景は、クラウド/SaaSの急増です。メール、グループウェア、勤怠、経費精算、CRM、ファイル共有、FAQ・ナレッジ基盤……と、一人の社員が業務で使うサービスは年々増え、数十に達することも珍しくありません。
サービスごとにID・パスワードを設定・記憶するのは現実的に限界があり、次のような問題を生みます。
パスワードの使い回し:覚えきれず同じパスワードを複数サービスで使う → 1か所漏れると連鎖的に被害
管理負担の増大:入社・異動・退職のたびに、各サービスで個別にアカウントを作成・停止する手間
停止漏れのリスク:退職者のアカウントが消し忘れられ、不正アクセスの温床になる
ログインの手間:業務のたびに何度もログインし、生産性を下げる
具体例:社員200名・利用SaaS 20種の企業では、単純計算で“4,000通り”のアカウントを管理することになります。入退社のたびに全サービスで手作業すれば、ミスも漏れも起きやすくなります。
SSOは、これらを「認証を1か所(IdP)に集約する」ことで一気に解決しようという発想です。
誰が導入を検討するのか
SSOの導入を主導するのは、多くの場合情報システム部門(情シス)やセキュリティ部門です。加えて、全社の生産性やガバナンスに関わるため経営層の関心事でもあります。次のような課題を持つ組織が検討します。
利用SaaSが増え、アカウント管理が追いつかない情シス
退職者の停止やアクセス権の棚卸しをもれなく・一括で行いたいセキュリティ部門
社員のログインの手間を減らし生産性を上げたい現場・経営
新しいツール(FAQ・ナレッジ基盤など)を導入する際に既存のID基盤と連携させたい担当者
仕組み(IdPとSP)
SSOは、IdP(Identity Provider:認証を担う側)とSP(Service Provider:利用するサービス側)の連携で成り立ちます。ユーザーはまずIdPで一度だけ認証を受けます。各SPは、その認証結果を信頼することで、改めてパスワードを求めずにアクセスを許可します。
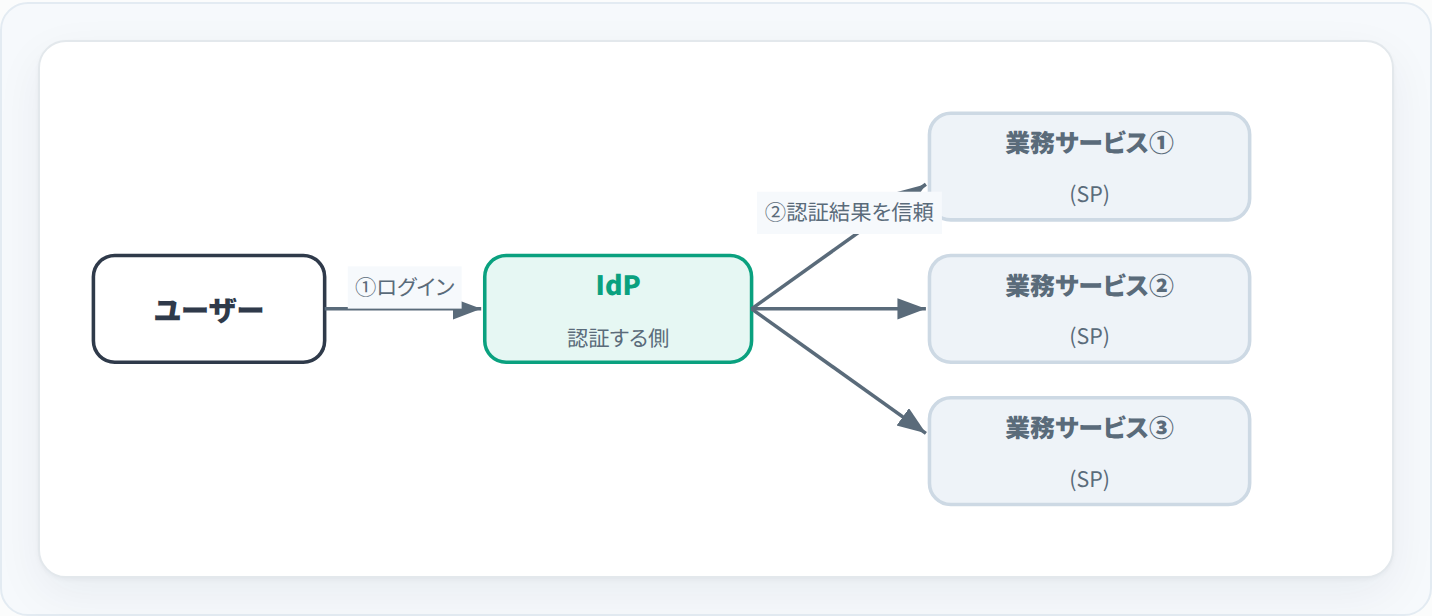
図:SSOの仕組み ― IdP(認証)とSP(各サービス)の連携
ポイントは、各SP(サービス)側にパスワードを保持させずに済むことです。認証情報がIdPに集約されるため、管理も安全性も高めやすくなります。IdPでの認証に多要素認証(MFA)を加えれば、全サービスの入口を一度に強化できます。
メリットとデメリット
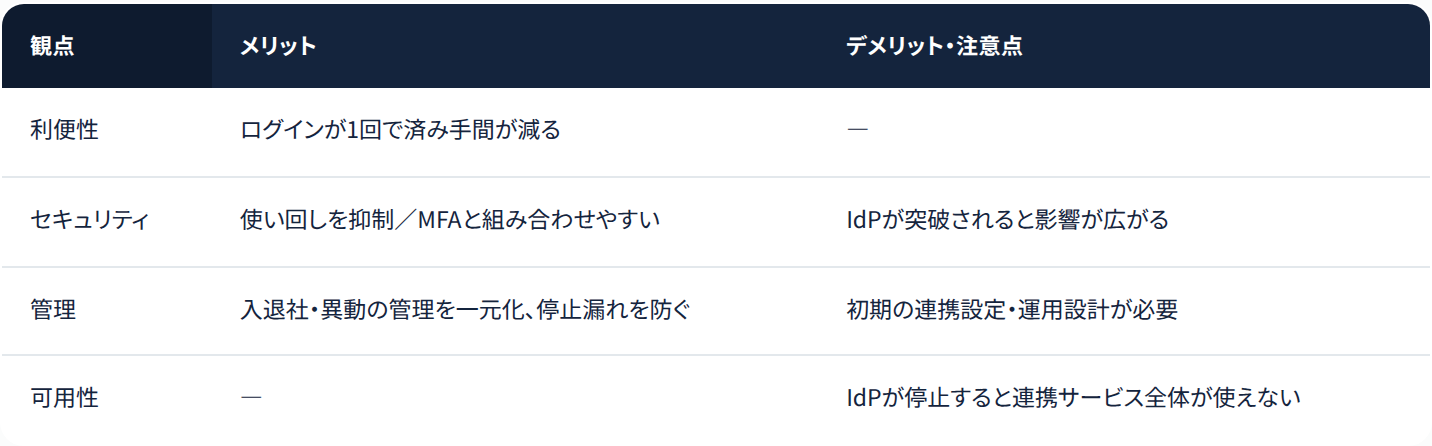
つまりSSOは「便利さ・安全性・管理のしやすさ」を一度に高められる一方、認証を1か所に集約するがゆえの集中リスクがあります。だからこそ、MFAやIdPの可用性確保とセットで設計するのが基本です。
実現方式(SAML・OIDC)と選び方
SSOを実現する代表的な方式が、SAMLとOpenID Connect(OIDC)です。どちらもIdPとSPが認証情報を安全にやり取りする標準規格ですが、用途の傾向が異なります。
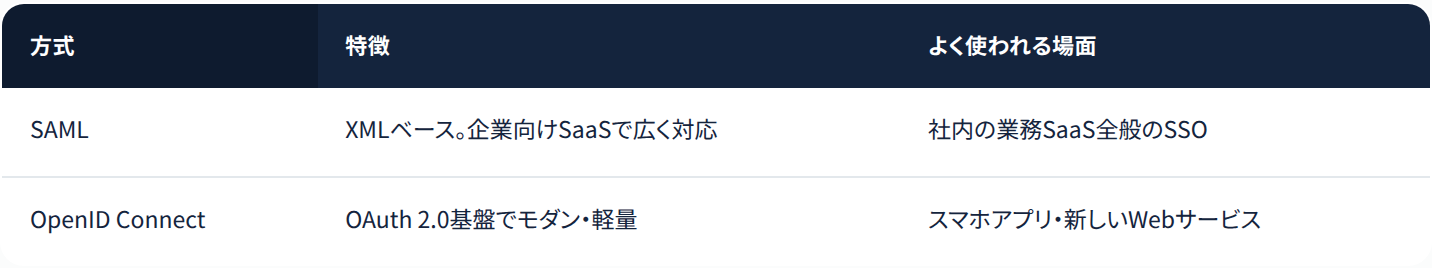
どちらを使うかは、連携したいサービスがどの方式に対応しているかで決まることが多いです。詳しくは「SAML認証とは」の記事もあわせてご覧ください。
導入の進め方と注意点
SSOの導入は、おおむね次の順で進めます。
対象サービスの棚卸し:どのSaaSをSSO対象にするか整理する
IdPの選定:既存のID基盤や利用サービスとの対応を確認する
連携設定(SAML/OIDC):IdPと各SPを接続する
多要素認証(MFA)の併用:集中リスクに備える
運用設計:入退社・異動時のアカウント発行/停止のルールを決める
チェックリスト
IdPが止まったときの代替手段(緊急アクセス)を用意したか
MFAを有効にしたか
退職・異動時の停止フローを決めたか
対象サービスは段階的に広げる計画か
注意点は、IdPの可用性(止まると全サービスに影響)と、初期設定の正確さです。いきなり全サービスを対象にせず、重要度の高いものから段階的に広げると安全です。
よくある質問
よくある誤解:「SSOを入れればパスワードは不要になる」わけではありません。IdPでの認証(パスワードやMFA)は残ります。無くなるのは“各サービスごとの”ログインです。
よくある誤解:「SSO=セキュリティが必ず上がる」とは限りません。IdPの保護(MFA・可用性)を怠ると、逆に一点突破のリスクが高まります。設計とセットで初めて安全になります。
まとめ
SSOは、クラウド時代のID・パスワード管理の限界を解決する認証基盤の中核です。利便性・セキュリティ・管理を同時に高められる一方、集中リスクへの備え(MFA・可用性)が欠かせません。
社内向けのFAQ・ナレッジ基盤を選ぶときも、SSO(SAML等)に対応しているかは重要な観点です。AINE - answer に関する具体的な対応可否は個別にご相談ください。まずは自己解決を支えるFAQ運用の分析から、土台づくりをご検討いただけます。
FAQ・ナレッジの運用を分析する ― AINE - answer詳しくはこちら →
SSOとは何ですか?
一度の認証で、連携した複数のサービス・アプリを追加ログインなしに使えるようにする仕組みです。利便性だけでなく、セキュリティと管理の一元化にも役立ちます。
なぜSSOが必要なのですか?
クラウド/SaaSが増え、一人が使うサービスが数十に達し、ID・パスワードの管理が限界に来たためです。使い回しや停止漏れ、ログインの手間をまとめて解決できます。
SSOは誰が導入を検討しますか?
主に情報システム部門やセキュリティ部門が、アカウント管理の負担軽減や退職者の停止漏れ防止、生産性向上を目的に検討します。経営層の関心事でもあります。
SSOのデメリットは?
認証を1か所(IdP)に集約するため、そこが突破・停止すると影響が広がります。多要素認証の併用やIdPの可用性確保とセットで設計することが重要です。
SSOとSAMLの関係は?
SSOは“一度のログインで複数サービスを使える”仕組みで、SAMLはそれを実現する代表的な方式(標準規格)の一つです。ほかにOpenID Connectもあります。
SSOを入れるとパスワードはなくなる?
各サービスごとのログインはなくなりますが、IdPでの認証(パスワードやMFA)は残ります。
製品資料・オンラインデモ
FAQ・ナレッジの土台づくりを、分析から
自己解決を実現する鍵は、FAQ・ナレッジの充足と解決の質です。AINE - answer は、連携・充足・解決・可視化の観点でFAQ運用を分析します。
AINE - answer のサービス資料をダウンロード(無料)
あわせて読みたい
参考・出典
・参考・出典総務省(soumu.go.jp)情報処理推進機構(IPA)(ipa.go.jp)デジタル庁(digital.go.jp)※本記事の一般的な定義・用語の説明は上記の公的機関・一次情報を参照し、編集部が整理したものです。製品に関する記述は当社の見解です。

監修者
株式会社スカラコミュニケーションズ 大矢 聡
『AI時代に進化する FAQの活用と実践』(リックテレコム、2018年)著者。FAQサイト改革を多数手がけた、FAQ運用・問い合わせ分析の専門家。本記事は、同書の考え方に基づき大矢が内容を監修しています。
SSO(シングルサインオン)とは?仕組み・必要な理由・導入の...
関連記事